
Mein Freund Patrick fuhr mit seinem Vater nach Griechenland, eine Woche Rundreise über den Peloponnes zu den verschiedenen Unesco-Welterbestätten der Halbinsel. Eigentlich hatte Patrick alles erledigt: Die Unterkünfte waren gebucht und bezahlt, Mietwagen und Flüge ebenso.
Wenige Tage vor der Abreise vibrierte sein Handy: eine WhatsApp-Nachricht, angeblich von einer der Unterkünfte auf dem Peloponnes. Im Profilbild das vermeintliche Logo des kleinen Hotels. In der Nachricht standen sein Name, der Name der Unterkunft, die An- und Abreisedaten, sogar die Buchungsnummer. Alles war korrekt. Dazu die Bitte, noch einmal die Zahlungsdaten zu bestätigen – ansonsten werde die Buchung storniert. Stutzig wurde Patrick erst, als er sich das Profil genauer ansah: Absender war eine Nummer mit der Vorwahl +91, also aus Indien.
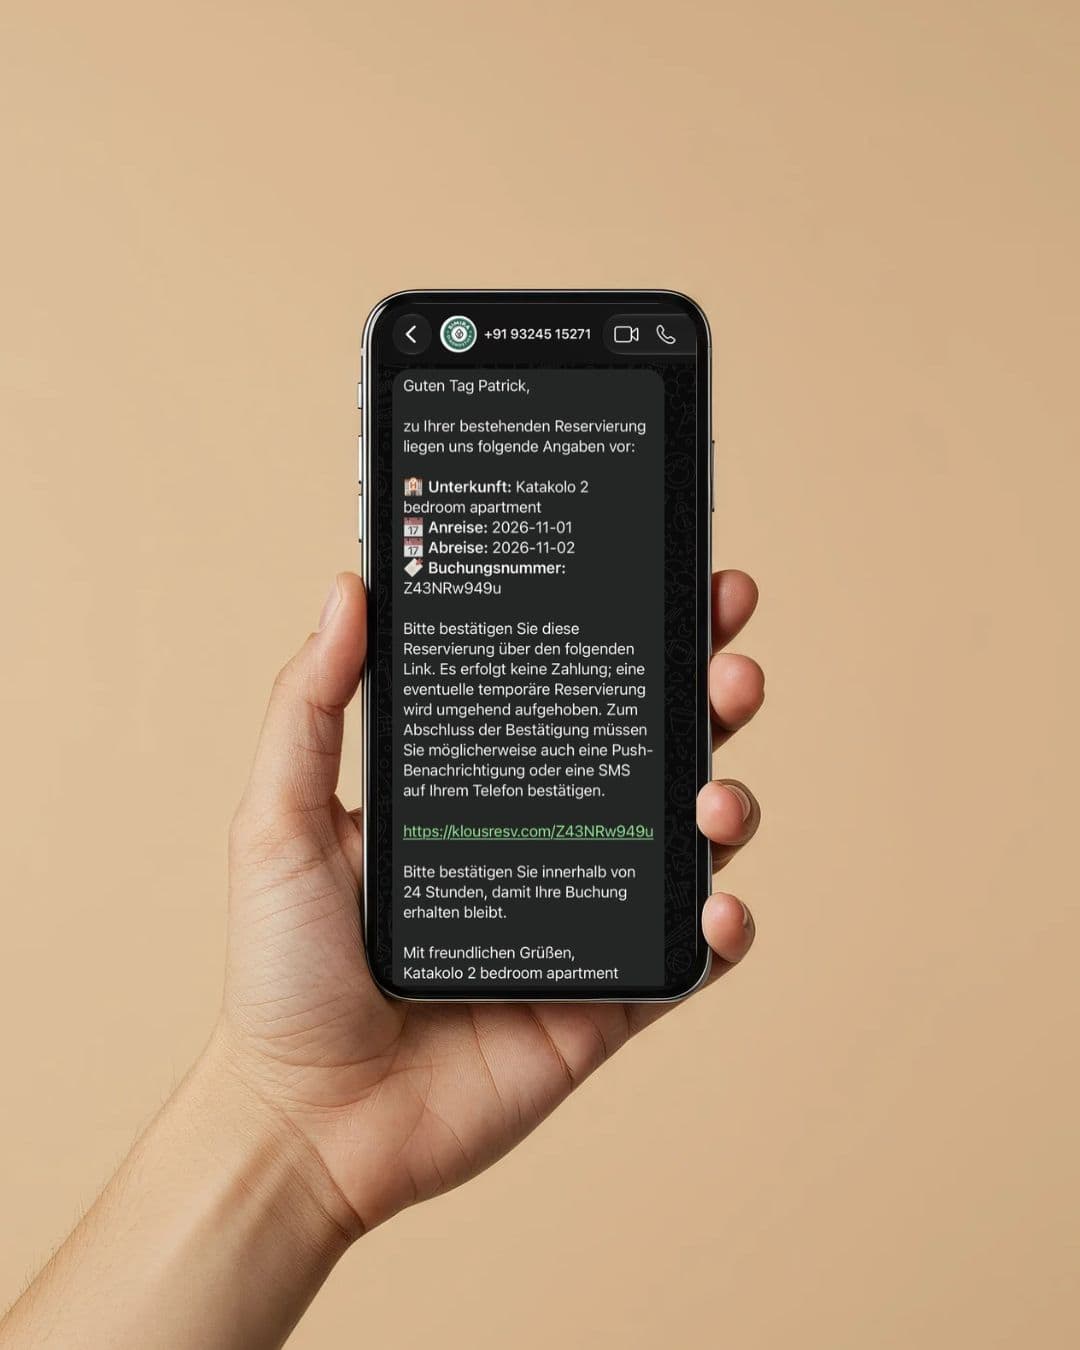 Foto: Betrug per WhatsApp mit einer vermeintlichen Nachricht von Booking.com
Patrick vergewisserte sich und schrieb der Unterkunft direkt über den Chat von Booking.com. Die prompte Antwort: Das waren nicht wir, sondern ein Betrugsversuch. Patrick fiel nicht auf die Masche herein – ganz anders als unsere Freundin Lena. Auch sie hatte vor ihrer Reise nach Bilbao eine solche WhatsApp-Nachricht erreicht, allerdings auf Englisch. Doch sie gab über den Link ihre Zahlungsdaten ein – mit üblem Nachspiel. Zu ihrem Fall später mehr.
Betrüger über WhatsApp: Eine Masche mit System
Was Patrick erlebt hat, ist kein Einzelfall. Verbraucherzentralen, IT-Sicherheitsforscher und Medien in Deutschland, Österreich und der Schweiz warnen seit Monaten davor. Das Muster ist immer gleich: Kurz nach einer echten Reservierung oder kurz vor der Reise kommt eine Nachricht über das Booking.com-Postfach oder per WhatsApp, angeblich von der Unterkunft, mit der Aufforderung, die Zahlungsdaten neu einzugeben. Um Druck aufzubauen, droht die Nachricht häufig mit der Stornierung der Buchung. Die Betrugskampagne läuft in mehr als zehn Ländern, darunter Deutschland.
Der Link führt auf eine täuschend echt gestaltete Seite. Wer dort seine Kartendaten eingibt, liefert sie direkt an die Kriminellen. Den Unterschied zeigt oft nur die Adresszeile. Die Verbraucherzentrale dokumentierte etwa eine Adresse, die mit »booking.com« begann, aber auf ».live« endete. Der bekannte Markenname am Anfang soll gezielt verwirren.
Woher kennen die Betrüger die Buchungsdaten von Booking.com?
Am 12. April 2026 informierte Booking.com einen Teil seiner Nutzer per E-Mail über verdächtige Aktivitäten auf der Plattform. Nach Angaben des Unternehmens hatten unbefugte Dritte Zugriff auf Buchungsinformationen einiger Kunden erlangt, darunter Buchungsdetails, Namen, E-Mail-Adressen und Telefonnummern. Zahlungsdaten, Postanschriften und Passwörter seien nicht abgerufen worden. Booking.com habe umgehend reagiert, die PIN-Nummern der betroffenen Reservierungen aktualisiert und die Kunden informiert.
Für Patricks Fall scheidet dieses Datenleck allerdings aus: Er buchte erst im Oktober 2026, das Problem war nach Angaben von Booking.com zu diesem Zeitpunkt längst behoben.
Foto: PixelBiss/Shutterstock.com
Wahrscheinlicher ist ein anderer Weg. Laut Booking.com wurden einige Unterkunftspartner Ziel raffinierter Phishing-Angriffe, bei denen professionelle Kriminelle etwa mit Schadsoftware die Computersysteme der Hotels übernehmen. In anderen Fällen wurden externe Dienstleister gehackt, mit denen die Hotels zusammenarbeiten und die ebenfalls Zugriff auf Buchungsdaten wie Reisezeitraum, Namen oder Telefonnummern haben. Das können zum Beispiel sogenannte Connectivity-Provider sein, die Buchungsportale mit dem hoteleigenen System verbinden.
Mit den erbeuteten Daten geben sich die Betrüger als Unterkunft aus – per WhatsApp oder sogar über den offiziellen Chat in der Booking.com-App. Das ist besonders tückisch, denn die Nachricht kommt dann aus einem Kanal, dem Kunden zu Recht vertrauen. Booking.com nimmt hier Stellung: »Es ist wichtig zu betonen, dass dabei weder die Backend-Systeme noch die Infrastruktur von Booking.com kompromittiert wurden.«
Für Reisende ist das nur ein schwacher Trost. Welcher Weg im Einzelfall zum Datenabfluss geführt hat, lässt sich von außen kaum nachvollziehen.
EU-Kommission ermittelt gegen Booking.com
Die Frage, ob Booking.com genug gegen solche Betrugsmaschen unternimmt, beschäftigt inzwischen auch Brüssel. Im Oktober 2026 hat die EU-Kommission auf Grundlage des Digital Services Act (DSA) eine Untersuchung eingeleitet. Sie prüft unter anderem, ob die Plattform ausreichend gegen Betrug vorgeht und wie sie Reservierungs- und Gästedaten an Unterkünfte weitergibt. Wie die Deutsche Presse-Agentur unter Berufung auf Kommissionsbeamte berichtete, verzeichnet Booking.com selbst einen weltweiten Anstieg der Betrugsfälle auf seiner Plattform um 500 Prozent.
Booking.com verweist darauf, dass es sich um eine Untersuchung handle: Ein Fehlverhalten sei nicht festgestellt, eine Geldstrafe oder Sanktion nicht verhängt worden. Das Unternehmen arbeite »uneingeschränkt mit der Europäischen Kommission zusammen«.
Diese eine Regel schützt vor Betrug bei Booking.com
So ausgefeilt die Masche ist, es gibt eine einfache Grundregel. »Booking.com wird Kunden niemals bitten, Kreditkartendaten per E-Mail, Telefon, WhatsApp oder SMS weiterzugeben oder eine Zahlung vorzunehmen, die von den Zahlungsbedingungen in ihrer Buchungsbestätigung abweicht«, stellt das Unternehmen klar. Jede solche Aufforderung ist also ein Alarmsignal, ganz gleich, wie korrekt die Buchungsdaten darin sind.
Inzwischen hat Booking.com nachgerüstet: Links, die Unterkünfte im Chat an Gäste schicken, werden entfernt, sofern sie nicht vorab freigegeben sind. Hinweisbanner im Chat, in der Buchungsübersicht und in Buchungsbestätigungen warnen davor, Kreditkartendaten zu teilen. Für Unterkunftspartner ist eine Zwei-Faktor-Authentifizierung Pflicht.
So will Booking.com Betrug verhindern
Booking.com sieht sich als Ziel organisierter Kriminalität. »Hinter solchen Angriffen stehen professionelle organisierte Kriminelle, die mit erheblichen Ressourcen in großem Maßstab agieren«, teilt das Unternehmen mit. Künstliche Intelligenz ermögliche es ihnen heute, sich schneller und überzeugender als je zuvor als andere Personen oder Organisationen auszugeben. Booking.com setzt nach eigenen Angaben auf vier Säulen: Prävention, Erkennung, Reaktion und Aufklärung. KI, maschinelles Lernen und spezialisierte Teams sollen verdächtige Aktivitäten rund um die Uhr erkennen und blockieren.
Konkret nennt das Unternehmen unter anderem diese Maßnahmen: Eine Zwei-Faktor-Authentifizierung ist für Unterkunftspartner Pflicht. Stellt Booking.com ungewöhnliches Verhalten oder unbekannte Geräte fest, wird zusätzlich eine weitere Bestätigung verlangt. Außerdem warnen Banner im Chat und in der Buchungsübersicht, in E-Mails und in Buchungsbestätigungen, keine Kreditkartendaten zu teilen. Bestimmte Aktionen in den Hotelkonten, etwa das Bearbeiten von Nachrichtenvorlagen oder das Ändern von Kontoinformationen, lassen sich auf einzelne Rollen beschränken. So soll ein gehacktes Konto weniger Schaden anrichten können.
Ob die Maßnahmen ausreichen, ist genau die Frage, der die EU-Kommission nun nachgeht. Und Patricks Fall zeigt eine Grenze: Viele Schutzmechanismen greifen nur innerhalb der Plattform. Wechseln die Betrüger zu WhatsApp, kann Booking.com weder Links entfernen noch Warnbanner einblenden.
So erkennst du den Betrug bei Booking.com
Woran du den Betrug erkennst: Du sollst Zahlungsdaten erneut eingeben, obwohl die Buchung bereits bestätigt ist. Die Nachricht setzt dir eine knappe Frist oder droht mit Stornierung. Der Absender nutzt eine unbekannte, oft ausländische Nummer. Der Link führt nicht auf booking.com, sondern auf eine Adresse, die den Namen nur enthält.
Richtig reagieren: Klicke keine Links in solchen Nachrichten an. Prüfe deine Buchung nur direkt in der offiziellen App oder auf booking.com, indem du die Adresse selbst eingibst. Gleiche jede Zahlungsaufforderung mit den Zahlungsbedingungen in deiner Buchungsbestätigung ab – weicht sie davon ab, ist Vorsicht geboten. Rufe im Zweifel das Hotel an, aber über eine Nummer, die du selbst recherchiert hast, nicht über die aus der Nachricht. Dasselbe gilt für E-Mails. Die Verbraucherzentralen raten, ausschließlich über die Plattform oder direkt vor Ort in der Unterkunft zu bezahlen. Bei Unsicherheit hilft auch der Kundenservice von Booking.com, der rund um die Uhr erreichbar ist.
Grundsätzlich: Melde verdächtige Nachrichten in der App und blockiere die WhatsApp-Nummer. Aktiviere bei deiner Kreditkarte, wenn möglich, Push-Benachrichtigungen für jede Abbuchung.
Foto: PeopleImages/Shutterstock.com
Das passiert, wenn du deine Zahlungsdaten bei den Betrügern eingegeben hast
Als Patrick ein paar Tage später bei einem Abendessen mit Freunden von dem Vorfall erzählte, mischte sich unsere Freundin Lena in die Diskussion ein. Ihr sei das Gleiche passiert – nur habe sie den Link angeklickt und ihre Zahlungsdaten eingegeben. Mit Folgen.
Schon Daten eingegeben? Lass deine Karte sofort bei der Bank sperren – manche Banken ermöglichen auch eine schnelle, vorübergehende Sperrung über die Banking-App. Möglicherweise kann die Bank bereits abgebuchtes Geld zurückholen. Informiere unbedingt Booking.com über den Vorfall, erstatte Anzeige bei der Polizei und prüfe in den folgenden Wochen deine Kontoauszüge genau.
Lena stellte den Betrug erst fest, als der Betrag plötzlich zweimal abgebucht wurde – und ihre Debitkarte daraufhin leer. Ein paar hundert Euro waren weg. Sie erstattete Anzeige, ließ ihre Bankkarte sperren und informierte Booking.com und ihre Bank. Das Geld bekam sie leider nicht zurück. Doch Booking.com stellte ihr nach längeren Telefonaten einen Gutschein aus – im Wert des betrogenen Betrags und gültig bis 2029. Es lohnt sich also, auch nach einem Betrug dranzubleiben. In Lenas Fall war sogar klar: Das Datenleck kam nicht von Booking.com, sondern die Unterkunft wurde Opfer von Cyberkriminalität.
Dennoch: Ein erfolgreicher Betrug bedeutet für die Betroffenen vor allem eines – Stress. Beim nächsten Mal werde sie wachsamer sein, schließt Lena das Thema für sich ab.

