
Mein Freund Patrick fuhr mit seinem Vater nach Griechenland, eine Woche Rundreise über die Peleponnes zu den verschiedenen Unesco-Welterbestätten der Insel. Eigentlich hatte Patrick alles erledigt: Die verschiedenen Unterkünfte waren gebucht und bezahlt, Mietwagen und Flüge ebenso.
Wenige Tage vor der Abreise vibrierte sein Handy: eine WhatsApp-Nachricht, von einer der Unterkünfte auf der Insel. Im Profilbild das vermeintliche Logo des kleinen Hotels. In der Nachricht seine An- und Abreisedaten und die Bitte, noch einmal die Zahlungsdaten zu bestätigen. Ansonsten würde die Buchung wieder storniert werden. Mein Freund Patrick wird erst stutzig, als er sich das Profil genauer ansieht: Absender ist eine Nummer mit der Vorwahl +91, also aus Indien. Seltsam, aber der Inhalt wirkte seriös. Darin standen sein Name, der Name seiner Unterkunft, die Reisedaten, sogar die Buchungsnummer. Alles war korrekt.
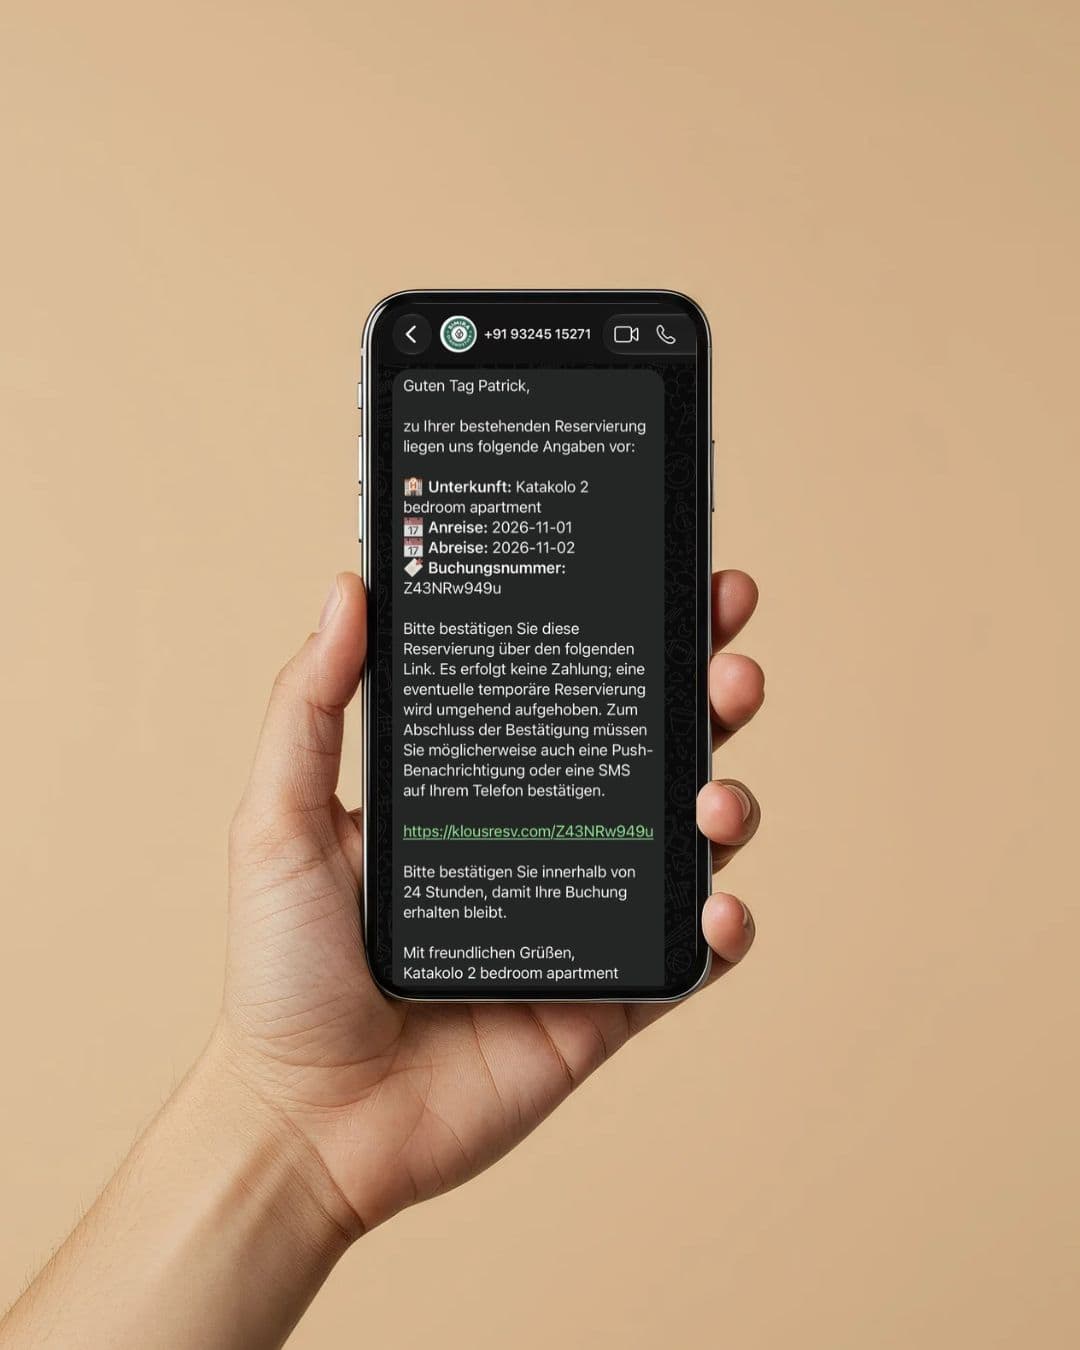 Foto: Betrug per WhatsApp mit einer vermeintlichen Nachricht von Booking.com
Patrick vergewisserte sich – und schickte der Unterkunft direkt über Booking.com eine Nachricht. Die prompte Antwort: Das waren nicht wir, sondern ein Betrugsversuch. Patrick fiel nicht auf die Masche rein – ganz anders als unsere Freundin Lena. Auch sie hatte vor ihrer Wanderung in den schottischen Highlands eine solche WhatsApp-Nachricht erreicht. Doch sie gab in dem Link ihre Zahlungsdaten ein – mit üblem Nachspiel. Zu ihrem Fall später mehr.
Betrüger über WhatsApp: Eine Masche mit System
Was Patrick erlebt hat ist kein Einzelfall. Verbraucherzentralen, IT-Sicherheitsforscher und Medien in Deutschland, Österreich und der Schweiz warnen seit Monaten davor. Das Muster ist immer gleich: Kurz nach einer echten Reservierung (beziehungsweise kurz vor der echten Reise) kommt eine Nachricht über das Booking.com-Postfach oder per WhatsApp, angeblich von der Unterkunft, mit der Aufforderung, die Zahlungsdaten neu einzugeben. Um Druck aufzubauen, droht die Nachricht häufig mit der Stornierung der Buchung. Die Betrugs-Kampagne läuft in mehr als zehn Ländern, darunter Deutschland.
Der Link führt auf eine täuschend echt gestaltete Seite. Wer dort seine Kartendaten eingibt, liefert sie direkt an die Kriminellen. Den Unterschied zeigt oft nur die Adresszeile. Die Verbraucherzentrale dokumentierte etwa eine Adresse, die mit »booking.com« begann, aber auf ».live« endete. Der bekannte Markenname am Anfang soll gezielt verwirren.
Daher kennen die Betrüger die Buchungsdaten von Booking.com
Am 12. April 2026 informierte Booking.com einen Teil seiner Nutzer per E-Mail über verdächtige Aktivitäten auf der Plattform. Unbefugte hatten demnach offenbar Zugriff auf Buchungsdaten wie E-Mail-Adressen und Telefonnummern. Zahlungsdaten und Passwörter sollen nach Unternehmensangaben nicht betroffen gewesen sein. Sicherheitsforscher von Bitdefender haben eine Betrugskampagne identifiziert, die längerfristig auf genau diesem Datenleck aufbaut. Denn: Patrick tätigte seine Buchung erst im Oktober 2026.
Foto: PixelBiss/Shutterstock.com
Daneben gibt es einen zweiten Weg: gehackte Hotelkonten. Kriminelle verschaffen sich Zugang zum Extranet, über das Hotels ihre Buchungen verwalten. Damit schreiben sie Gäste nicht nur per WhatsApp an, sondern auch über den offiziellen Chat in der Booking.com-App. Das ist besonders tückisch, denn die Nachricht kommt dann aus einem Kanal, dem Kunden zu Recht vertrauen.
Diese eine Regel schützt vor Betrug bei Booking.com
So ausgefeilt die Masche ist, es gibt eine einfache Grundregel. Booking.com selbst betont, dass bei legitimen Transaktionen in der Regel nie verlangt wird, Kreditkartendaten per E-Mail, Chat, SMS, WhatsApp oder Telefon anzugeben. Jede solche Aufforderung ist also ein Alarmsignal, ganz gleich, wie korrekt die Buchungsdaten darin sind.
So erkennen Gäste den Betrug bei Booking.com
Woran Gäste den Betrug bei Booking.com erkennen: Gäste sollen Zahlungsdaten erneut eingeben, obwohl die Buchung bereits bestätigt ist. Die Nachricht setzt den Gäste eine knappe Frist oder droht mit Stornierung. Der Absender nutzt eine unbekannte, oft ausländische Nummer. Der Link führt nicht auf booking.com, sondern auf eine Adresse, die den Namen nur enthält.
Richtig reagieren: Klicke keine Links in solchen Nachrichten an. Rufe im Zweifel das Hotel an, aber über eine Nummer, die du selbst recherchiert hast – nicht über die aus der Nachricht. Dasselbe gilt für E-Mails. Die Verbraucherzentralen raten, ausschließlich über die Plattform oder direkt vor Ort in der Unterkunft zu bezahlen.
Grundsätzlich: Melde verdächtige Nachrichten in der App und blockiere die WhatsApp-Nummer. Aktiviere bei deiner Kreditkarte, wenn möglich, Push-Benachrichtigungen für jede Abbuchung.
Foto: PeopleImages/Shutterstock.com
Das passiert, falls du deine Kontodaten an die Betrüger eingegeben hast
Als Patrick ein paar Tage später bei einem Abendessen mit Freunden von diesem Vorfall erzählte, mischte sich unsere Freundin Lena in die Diskussion. Ihr sei das gleiche passiert – nur habe sie den Link geklickt und ihre Zahlungsdaten eingegeben … mit Folgen.
Schon Daten eingegeben? Lasse deine Karte sofort bei der Bank sperren – manche Banken ermöglichen auch eine temporäre, schnelle Sperrung über die Banking-App. Möglicherweise kann die Bank bereits abgebuchtes Geld zurückholen. Informiere unbedingt Booking.com über den Vorfall, erstatte Anzeige bei der Polizei und prüfe in den folgenden Wochen deine Kontoauszüge genau.
Unsere Freundin Lena stellte erst Tage später fest, dass sie betrogen worden war. Sie hatte den Betrügern die Abbuchung autorisiert. Immerhin ein paar hundert Euro hatte sie verloren. Sie erstattete Anzeige, ließ ihre Bankkarte sperren und informierte Booking.com und ihre Bank. Das Geld bekam sie leider nicht zurück. Doch: Booking.com stellte ihr einen Gutschein aus – im Wert des betrogenen Betrags und gültig bis 2029. Es lohnt sich also, auch nach dem Betrug dranzubleiben.
Dennoch: Ein erfolgreicher Betrug über WhatsApp an den Kunden von Booking.com bedeutet vor allem erstmal eines – Stress. Sie sei nächstes Mal wachsamer, schließt Lena das Thema für sich ab.

